هجوم إلكتروني يستهدف زوار 178 موقعاً عالمياً ويسعى لسرقة بياناتهم
أكواد خبيثة تستهدف بيانات البطاقات المصرفية والعملات الرقمية وأجهزة آيفون
برق السودان | تكنولوجيا
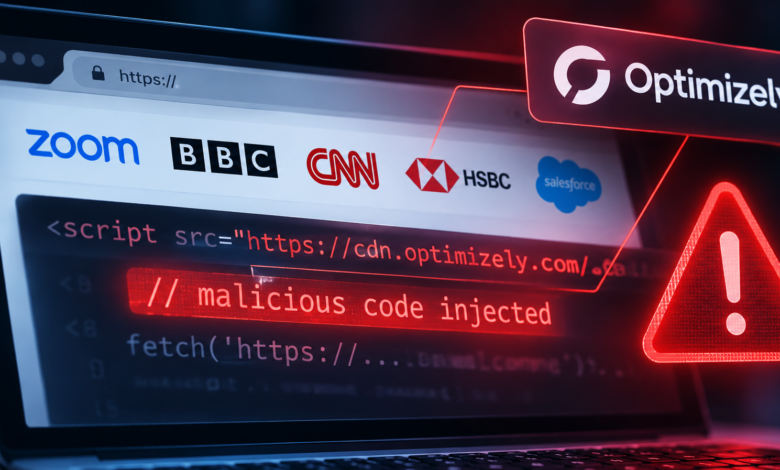
كشف باحثون في الأمن السيبراني عن هجوم إلكتروني واسع استهدف زوار مواقع تابعة لـ178 مؤسسة حول العالم، بينها مواقع Zoom وCNN وHSBC وSalesforce وIKEA، باستخدام أكواد خبيثة حاولت سرقة بيانات الدفع والعملات الرقمية واستهداف أجهزة آيفون.
منصة خارجية تحولت إلى بوابة للهجوم
بحسب تقرير نشرته وكالة رويترز في 17 نوفمبر 2026، استغل المهاجمون ثغرة أمنية في منصة Optimizely، وهي خدمة تستخدمها الشركات لاختبار صفحات مواقعها وتحسين تجربة المستخدم.
وتمكن المهاجمون من إدخال أكواد JavaScript ضارة إلى بعض مشروعات العملاء، ما سمح بتحميل هذه الأكواد عبر مواقع المؤسسات التي تستخدم المنصة، دون الحاجة إلى اختراق أنظمة كل شركة بصورة مستقلة.
وقال الباحث الأمني سكوت هيلمي إنه رصد 188 ملفاً برمجياً مصاباً مرتبطاً بـ178 مؤسسة، بعد تحليل أكثر من 1600 ملف تابع للمنصة.
سرقة بطاقات الدفع واستهداف هواتف آيفون
أظهرت التحليلات أن الأكواد الخبيثة صُممت لتنفيذ عدة عمليات، أبرزها استبدال عناوين محافظ العملات الرقمية بعناوين يسيطر عليها المهاجمون، إلى جانب محاولة جمع أرقام البطاقات المصرفية وتواريخ انتهائها ورموز الحماية عند إدخالها في بعض صفحات الدفع.
كما تضمنت الأكواد وسائل لجمع ملفات تعريف الارتباط الخاصة بالمتصفحات والتقاط صور للشاشات، فضلاً عن تحميل أدوات استغلال تستهدف أجهزة آيفون وآيباد التي تعمل بإصدارات قديمة من نظام iOS.
ووفقاً للتحقيقات، رُصدت معاملات بقيمة تقارب 7 آلاف دولار في محافظ مرتبطة بالهجوم، لكن لم يتضح حتى الآن حجم الأموال المسروقة فعلياً أو عدد المستخدمين الذين تعرضت بياناتهم للخطر.
الشركة تعالج الثغرة والباحثون يحذرون المستخدمين
أعلنت Optimizely أنها عالجت الثغرة الأمنية، وأزالت الأكواد الضارة من المشروعات المتأثرة، كما ألغت جلسات الدخول والرموز الأمنية المرتبطة بالحسابات المتضررة، وأبلغت العملاء المعنيين بالحادث.
واتخذت بعض الشركات إجراءات احترازية، من بينها Salesforce التي أوقفت الأكواد محل التحقيق، فيما أعلنت Equifax أنها لم تجد دليلاً على اختراق أنظمتها.
ويُنصح مستخدمو الهواتف والأجهزة الذكية بتثبيت آخر تحديثات أنظمة التشغيل، ومراجعة المعاملات المصرفية والمالية، والانتباه لأي نشاط غير معتاد في حساباتهم، خصوصاً إذا أدخلوا بيانات الدفع في مواقع متأثرة خلال فترة الهجوم.
ويعيد هذا الحادث تسليط الضوء على مخاطر الاعتماد على الخدمات البرمجية الخارجية، إذ يمكن لثغرة واحدة لدى مزود خدمة أن تتحول إلى تهديد يطال مستخدمي عدد كبير من المواقع حول العالم.
اقرأ أيضاً: